Satya Nadella'nın "tüm yapay zekâ modellerinin kompromize olduğu" şeklinde yaygın bir alıntısı doğrulanmadı; Microsoft ve CEO, kamuya açık belgelerde daha çok yapay zekâ güvenliği ve yönetişimine vurgu yapıyor.
Ne söylendi, ne doğrulandı?
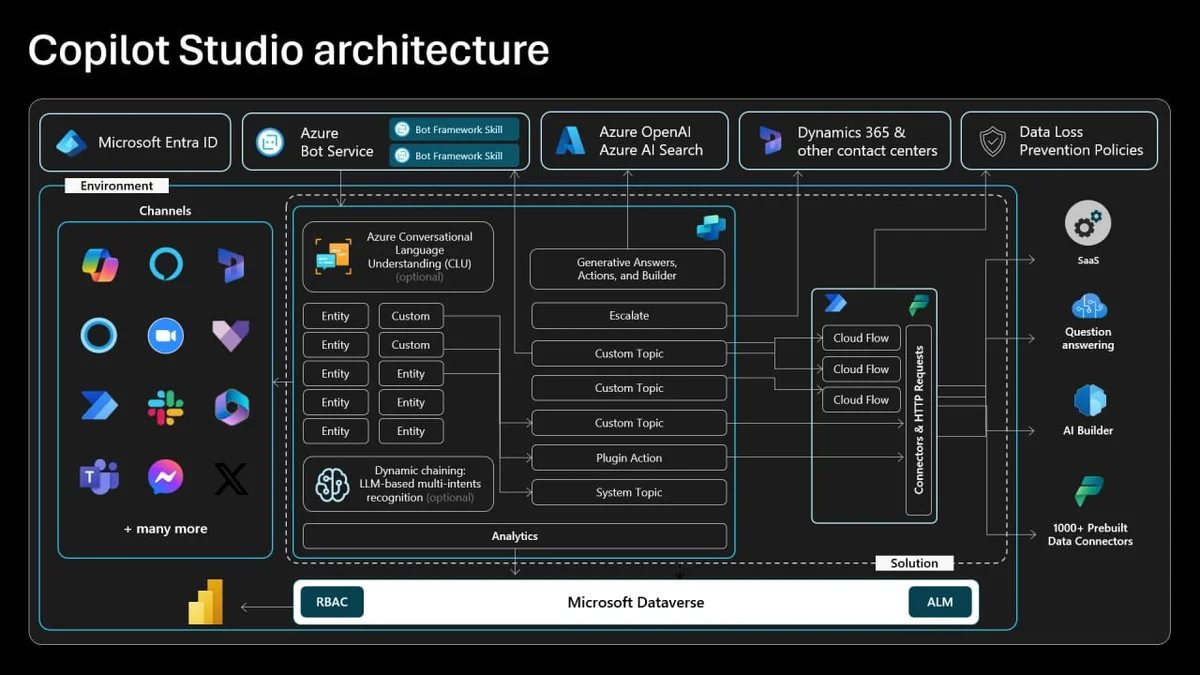
Araştırma ve kurumsal duyurular, Nadella'nın böyle kesin bir ifade kullandığını belgelemiyor. Şirket metinleri ve raporlar; model güvenliği, hesap verebilirlik ve kurumsal gözetime dair çerçeveler sunuyor. Örneğin Ignite 2026 güvenlik belgelerinde Microsoft, AI-first, end-to-end security platform yaklaşımını; 2025 Sorumlu AI Raporu ise yüksek riskli kullanımlar için denetim ve inceleme mekanizmalarını vurguluyor.
Gündemdeki öncelikler neler?
Microsoft iletişimleri, yapay zekâda güvenilirlik, kimlik ve cihaz koruması ile uygulama ve veri güvenliğini önceliklendirdiğini gösteriyor. 2024 ve 2026 duyuruları, gözlem, yönetişim ve değerlendirme gereksinimlerini öne çıkarıyor. Bu çerçeve, tek bir genelleme yerine sistemsel önlemler ve politikalar öneriyor.
Copilot ve pratik yansımalar
25 Eylül 2026'da tanıtılan yeni Copilot sürümleri (Home, Code, Autopilot) ürünün kapsamını genişletiyor fakat tanıtım metinleri doğrudan "tüm modeller kompromize" iddiasını taşımıyor. Bağımsız analizler ise model içi riskler üzerine uyarılar yapıyor; bunlar kurumsal risk değerlendirmelerini besliyor ama tekil bir liderin mutlak beyanı sayılmaz.
Sonuç
Mevcut resmi belgeler ve raporlar, yapay zekâ sistemlerinin güvenliği ve yönetişimi üzerine politika ve teknik önlemler geliştirmeye odaklanıyor; iddianın Nadella tarafından doğrudan dile getirildiğine dair doğrulanmış bir kaynak yok.
İlgili Haberler
Yorumlar(0)